
Dữ liệu sức khỏe, dữ liệu tài chính và dữ liệu sinh trắc học là ba nhóm mà Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 xếp vào dữ liệu cá nhân nhạy cảm tại Điều 2 — và gán cho chúng một chế độ xử lý chặt hơn hẳn dữ liệu thông thường: đồng ý riêng biệt, tổ chức bảo vệ dữ liệu bắt buộc và trách nhiệm sự cố nặng hơn. Doanh nghiệp y tế, tài chính và mọi nhà máy đang chấm công bằng khuôn mặt cần rà soát lại toàn bộ chuỗi xử lý của mình từ năm 2026.
Căn cứ pháp lý
Điều kiện xử lý chặt hơn cho dữ liệu nhạy cảm
Điều 2 Luật 91/2025 phân loại dữ liệu cá nhân thành dữ liệu cơ bản và dữ liệu nhạy cảm; nhóm nhạy cảm bao gồm dữ liệu về sức khỏe, dữ liệu sinh trắc học, dữ liệu tài chính, vị trí địa lý chính xác và các nhóm do Chính phủ quy định chi tiết. Hệ quả pháp lý của việc xếp loại này là một gói điều kiện tăng cường áp lên mọi hoạt động xử lý: chủ thể phải được thông báo rõ dữ liệu thuộc loại nhạy cảm trước khi xử lý; sự đồng ý — khi là căn cứ xử lý — phải thể hiện riêng cho nhóm dữ liệu này chứ không gộp chung trong một đồng ý bao quát; và bên kiểm soát phải áp dụng biện pháp bảo vệ tương xứng, gồm kiểm soát truy cập theo vai trò, mã hóa khi lưu trữ và truyền tải, và ghi vết truy cập.
Điểm tổ chức quan trọng nhất: bên kiểm soát và xử lý dữ liệu cá nhân nhạy cảm phải chỉ định bộ phận và nhân sự phụ trách bảo vệ dữ liệu cá nhân — yêu cầu được kế thừa từ Nghị định 13/2023/NĐ-CP và luật hóa trong khung Luật 91/2025 cùng văn bản hướng dẫn Nghị định 356/2025/NĐ-CP. Với bệnh viện, phòng khám, ngân hàng, công ty tài chính và doanh nghiệp dùng sinh trắc học chấm công, đây không phải lựa chọn: không có đầu mối bảo vệ dữ liệu được chỉ định bằng văn bản là một vi phạm độc lập, tách khỏi việc dữ liệu có bị lộ hay không. Hồ sơ đánh giá tác động theo Điều 21 cũng phải mô tả riêng biện pháp bảo vệ cho từng nhóm dữ liệu nhạy cảm đang xử lý.
Phân tích áp dụng
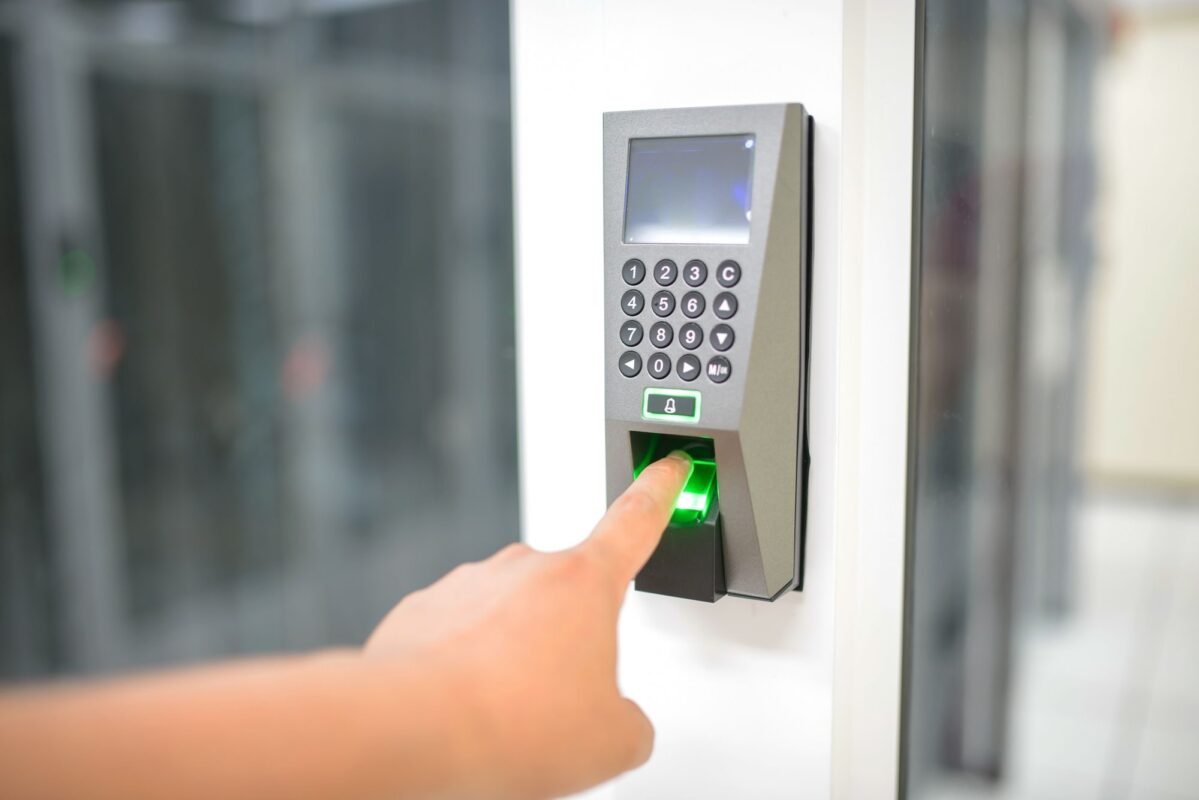
Theo ngành, điểm áp dụng khác nhau. Y tế: dữ liệu bệnh án vừa là dữ liệu nhạy cảm theo Luật 91/2025 vừa là bí mật hồ sơ bệnh án theo pháp luật khám bệnh, chữa bệnh — cơ sở y tế phải đồng bộ hai chế độ, đặc biệt khi chia sẻ dữ liệu cho bảo hiểm hoặc chuyển lên hệ thống của tập đoàn. Tài chính: dữ liệu giao dịch và điểm tín dụng chịu đồng thời quy định an toàn thông tin của Ngân hàng Nhà nước; thực tiễn xác thực sinh trắc học cho giao dịch trực tuyến theo Quyết định 2345/QĐ-NHNN cho thấy sinh trắc học đã là hạ tầng bắt buộc của ngành, và mỗi điểm thu thập sinh trắc là một nghĩa vụ tuân thủ riêng. Sinh trắc học tại nhà máy: vân tay và khuôn mặt dùng để chấm công là dữ liệu nhạy cảm dù mục đích “chỉ để điểm danh” — doanh nghiệp phải có phương án thay thế cho người lao động không đồng ý (thẻ, mã PIN) và không được dùng dữ liệu sinh trắc cho mục đích khác ngoài mục đích đã thông báo.
Khi sự cố xảy ra với dữ liệu nhạy cảm, cơ chế phản ứng gồm hai lớp: thông báo cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân trong thời hạn luật định (72 giờ kể từ khi phát hiện theo cơ chế hiện hành kế thừa từ Nghị định 13/2023 và quy định của khung mới), kèm thông báo cho chủ thể dữ liệu khi sự cố có nguy cơ gây hại; và trách nhiệm pháp lý — xử lý vi phạm hành chính theo quy định của Luật và văn bản xử phạt chuyên ngành, bồi thường dân sự cho chủ thể bị thiệt hại, và trong trường hợp nghiêm trọng là trách nhiệm hình sự theo pháp luật hiện hành. Mức độ chế tài tăng theo tính nhạy cảm của dữ liệu và số lượng chủ thể bị ảnh hưởng, vì vậy cùng một sự cố rò rỉ, rò rỉ dữ liệu sinh trắc hoặc bệnh án luôn bị đánh giá nặng hơn rò rỉ dữ liệu liên hệ thông thường.
Khuyến nghị hành động
- Lập danh mục dữ liệu nhạy cảm theo từng hệ thống (bệnh án, giao dịch, sinh trắc) và gắn nhãn phân loại theo Điều 2 Luật 91/2025 trong bản đồ dữ liệu.
- Chỉ định bằng văn bản bộ phận và nhân sự bảo vệ dữ liệu cá nhân; công bố đầu mối này trong hồ sơ Điều 21 và chính sách bảo vệ dữ liệu.
- Tách đồng ý cho dữ liệu nhạy cảm khỏi đồng ý chung: biểu mẫu riêng, mục đích riêng, cơ chế rút riêng; rà soát lại toàn bộ đồng ý đã thu theo mẫu gộp cũ.
- Áp biện pháp kỹ thuật tăng cường: mã hóa lưu trữ/truyền tải, phân quyền truy cập theo vai trò, ghi vết truy cập dữ liệu nhạy cảm và rà soát quyền định kỳ.
- Dựng kịch bản ứng phó sự cố riêng cho dữ liệu nhạy cảm: mốc thông báo 72 giờ, mẫu thông báo cho chủ thể, quy trình cô lập và bảo toàn chứng cứ.
Câu hỏi thường gặp
Dữ liệu cá nhân nhạy cảm trong y tế, tài chính, sinh trắc học phải đáp ứng điều kiện xử lý chặt hơn nào từ 2026?
Bốn điều kiện tăng cường so với dữ liệu thông thường theo khung Luật 91/2025: (1) thông báo rõ cho chủ thể rằng dữ liệu thuộc nhóm nhạy cảm tại Điều 2 và mục đích xử lý cụ thể trước khi thu thập; (2) sự đồng ý — khi là căn cứ xử lý — phải riêng biệt cho nhóm dữ liệu nhạy cảm, không chôn trong đồng ý bao quát nhiều mục đích; (3) chỉ định bộ phận và nhân sự bảo vệ dữ liệu cá nhân chịu trách nhiệm về nhóm dữ liệu này; (4) biện pháp bảo vệ kỹ thuật và tổ chức tương xứng — phân quyền truy cập, mã hóa, ghi vết — và hồ sơ đánh giá tác động Điều 21 mô tả riêng cho từng nhóm nhạy cảm. Thiếu một trong các điều kiện này là vi phạm độc lập, kể cả khi chưa xảy ra sự cố dữ liệu nào.
Doanh nghiệp phải chỉ định tổ chức bảo vệ dữ liệu khi xử lý dữ liệu nhạy cảm không?
Có. Bên kiểm soát và bên kiểm soát và xử lý dữ liệu cá nhân nhạy cảm phải chỉ định bộ phận phụ trách bảo vệ dữ liệu cá nhân và nhân sự chuyên trách — yêu cầu khởi nguồn từ Nghị định 13/2023/NĐ-CP và được luật hóa trong khung Luật 91/2025 cùng Nghị định 356/2025/NĐ-CP hướng dẫn. Việc chỉ định phải bằng văn bản, xác định rõ phạm vi phụ trách (loại dữ liệu, hệ thống, đầu mối làm việc với cơ quan chuyên trách) và được phản ánh trong hồ sơ đánh giá tác động. Doanh nghiệp xử lý dữ liệu nhạy cảm ở quy mô nhỏ vẫn thuộc diện phải chỉ định; điểm khác biệt theo quy mô nằm ở hình thức tổ chức bộ phận, không nằm ở việc có hay không có nghĩa vụ.
Đồng ý của chủ thể dữ liệu nhạy cảm cần hình thức riêng biệt ra sao?
Đồng ý cho dữ liệu nhạy cảm phải tách khỏi đồng ý chung theo ba tiêu chí: tách về văn bản — một tuyên bố đồng ý riêng (hoặc một mục riêng biệt nổi bật) chỉ cho nhóm dữ liệu nhạy cảm và mục đích cụ thể, không gộp với điều khoản sử dụng dịch vụ; tách về hành vi — chủ thể phải thực hiện một hành động khẳng định riêng (ký, tích chọn riêng, xác nhận riêng trên ứng dụng), không suy ra từ việc họ đã đồng ý xử lý dữ liệu thông thường; và tách về vòng đời — việc rút đồng ý dữ liệu nhạy cảm phải thực hiện được độc lập và kéo theo ngừng xử lý nhóm dữ liệu đó, kể cả khi các xử lý khác vẫn tiếp tục. Đồng ý thu theo mẫu gộp trước 2026 nên được thu lại theo cấu trúc tách này.
Vi phạm dữ liệu nhạy cảm bị xử phạt và thông báo sự cố theo cơ chế nào?
Hai cơ chế chạy song song. Thông báo sự cố: khi phát hiện vi phạm hoặc rò rỉ dữ liệu nhạy cảm, doanh nghiệp phải thông báo cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân trong thời hạn luật định — 72 giờ kể từ khi phát hiện theo cơ chế hiện hành — và thông báo cho chủ thể bị ảnh hưởng khi sự cố có nguy cơ gây tổn hại, đồng thời áp dụng biện pháp ngăn chặn và khắc phục. Xử lý vi phạm: hành vi vi phạm bị xử phạt hành chính theo quy định xử lý vi phạm của Luật 91/2025 và văn bản xử phạt chuyên ngành, kèm biện pháp khắc phục như buộc xóa dữ liệu hoặc đình chỉ xử lý; chủ thể bị thiệt hại có quyền yêu cầu bồi thường dân sự, và hành vi nghiêm trọng có thể bị truy cứu trách nhiệm hình sự. Vì dữ liệu nhạy cảm có hệ số nghiêm trọng cao hơn, cùng một sự cố thường bị áp khung xử lý nặng hơn so với dữ liệu thông thường.

